Domain eds24.de kaufen?
Wir ziehen mit dem Projekt
eds24.de um.
Sind Sie am Kauf der Domain
eds24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain eds24.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:

-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie kann ich als Kunde den Status meiner Lieferung verfolgen? Welche Optionen stehen mir zur Verfügung, um den Versand meiner Bestellung nachzuvollziehen?
Sie können den Status Ihrer Lieferung verfolgen, indem Sie die Tracking-Nummer verwenden, die Ihnen vom Versandunternehmen zur Verfügung gestellt wurde. Alternativ können Sie sich auch bei Ihrem Konto auf der Website des Händlers einloggen, um den aktuellen Status Ihrer Bestellung einzusehen. Einige Unternehmen bieten auch die Möglichkeit, Benachrichtigungen per E-Mail oder SMS zu erhalten, um über den Versand informiert zu werden. **
Top-Angebote
Produkte zum Begriff Iptables:
-
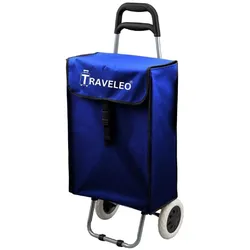
COFI 1453 45 L Einkauf Trolley Einkaufswagen Shopping Trolley Tasche Aluminium Stabil45 L Einkauf Trolley Einkaufswagen Shopping Trolley Tasche Aluminium Stabil• praktischer Einkaufwagen Trolley klappbar und mit einer abnehmbaren Tasche• Die Tasche weist Wasser• bequeme Griffhöhe von 92 cm• Stabiler ergonomischer geformter Griff• Volume: ca. 45 Liter• Stabile Räder mit einem Durchmesser von ca. 16cm• KletterverschlussGesamtmaße: (H x B x-T in cm): ca.: 92 x 38 x 34cmTraglast: ca. 40 kgGewicht. Ca. 1,70kg• Ob alt oder Jung das ist der Idealer Helfer im Alltag des Einkaufens• Eignet sich prima für den Transport von schweren EinkäufenSchont die Gelenke und den Körper von schweren Lasten23,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
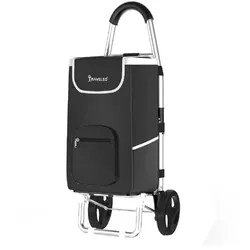
COFI 1453 48 L Einkauf Trolley Einkaufswagen Shopping Trolley Tasche Aluminium Stabil56 L Einkauf Trolley Einkaufswagen Shopping Trolley Tasche Aluminium Stabil Gesamtmaße: (H x B x-T in cm): ca.: 102 x 40 x 30cmTraglast: ca. 50kgGewicht. Ca. 2,1kg praktischer Einkaufwagen Trolley klappbar und mit einer abnehmbaren TascheDie Tasche weist Wasser ab und ist somit Wasserdichtbequeme Griffhöhe von 102cmStabiler ergonomischer geformter GriffVolume: ca. 56 LiterStabile Räder mit einem Durchmesser von ca. 16cmDie abnehmbare Nylontasche misst ca. 55x36x22cmKletterverschlussSeitentasche / front Tasche / Hinter Seite zum Verstauen von GegenständenOb alt oder Jung das ist der Idealer Helfer im Alltag des EinkaufensEignet sich prima für den Transport von schweren EinkäufenSchont die Gelenke und den Körper von schweren Lasten31,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie kann ich als Kunde den Status meiner Lieferung verfolgen? Welche Optionen stehen mir zur Verfügung, um den Versand meiner Bestellung nachzuvollziehen?
Sie können den Status Ihrer Lieferung verfolgen, indem Sie die Tracking-Nummer verwenden, die Ihnen vom Versandunternehmen zur Verfügung gestellt wurde. Alternativ können Sie sich auch bei Ihrem Konto auf der Website des Händlers einloggen, um den aktuellen Status Ihrer Bestellung einzusehen. Einige Unternehmen bieten auch die Möglichkeit, Benachrichtigungen per E-Mail oder SMS zu erhalten, um über den Versand informiert zu werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.